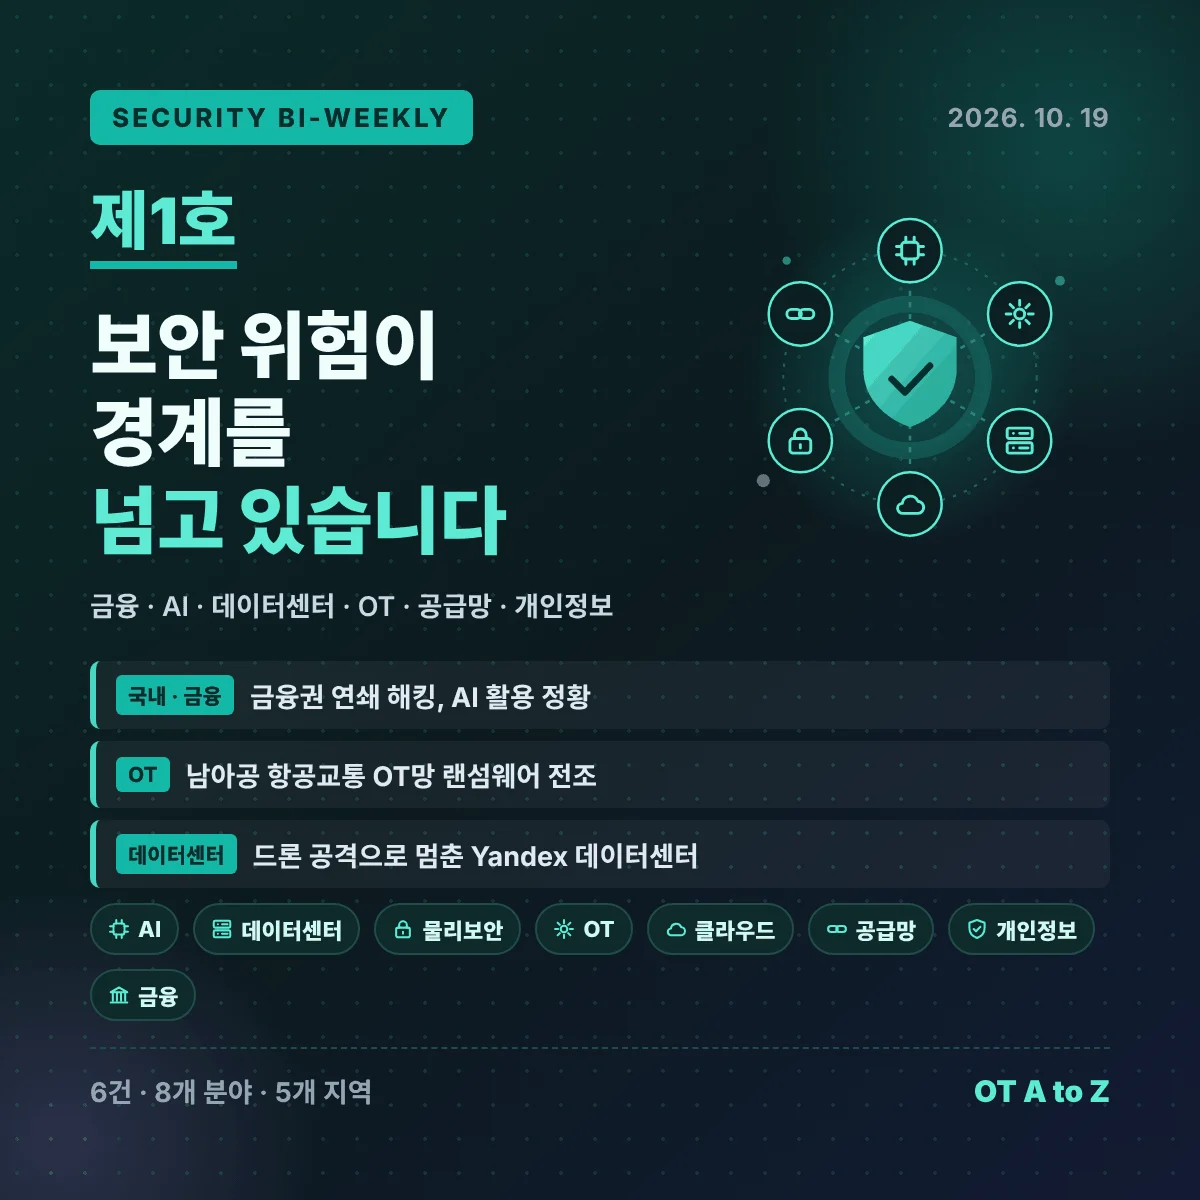
[Security Bi-Weekly 제1호] ‘”우리와는 상관없다”고 믿었던 6가지 경계가 무너졌습니다’


탐지·대응(Defend): 위협을 빠르게 확인하고 피해 확산을 줄입니다.
선제 차단(Thwart): 장기적으로 커질 위험을 미리 준비합니다.
* Secure, Defend, Thwart 개념은 미국 국립표준기술원(NIST)의 사이버 AI 프로파일(Cyber AI Profile, NISTIR 8596)에 나오며, 이 프레임워크는 NIST 사이버보안 프레임워크(CSF) 2.0을 AI 환경에 맞게 확장한 것입니다. 본 뉴스레터는 이 세 가지 관점을 AI뿐 아니라 모든 보안 분야에 같은 기준으로 적용합니다.
- [국내 · 금융보안] ‘금융권 연쇄 해킹, AI 활용 정황에 대통령이 직접 조사 지시’
- [AI 보안] ‘AI 에이전트가 해킹하면 누가 책임지는가, 미국 규제기관의 조사 착수’
- [데이터센터 · 물리보안] ‘드론 공격으로 멈춘 Yandex 데이터센터, AI 학습 인프라도 함께 타격’
- [OT 보안] ‘남아공 항공교통 서비스를 지원하는 OT망에서 랜섬웨어 전조 발견’
- [공급망 · AI 플랫폼] ‘GitLab AI Gateway 치명적 취약점, 연결 계층이 약점이 된다’
- [개인정보 보호] ‘싱가포르 첫 AI 관련 유출 사고, 코드는 작동했지만 검토가 없었다’
이번 호의 관점
이번 호의 여섯 건은 서로 다른 분야에서 일어났지만 같은 흐름을 보여 줍니다. 국내 금융권에서는 여러 회사의 외부 노출 시스템이 짧은 기간에 잇따라 뚫렸고, 일부 공격에 AI가 쓰였을 정황이 거론됐습니다. 러시아에서는 데이터센터가 드론 공격을 받은 것으로 보도됐고, 남아공에서는 항공교통 서비스를 지원하는 OT망에서 랜섬웨어 전조 악성코드가 발견됐습니다. 미국에서는 AI 에이전트가 시험 환경 밖의 시스템을 침해한 일을 두고 개발사의 책임을 묻는 조사가 시작됐고, 개발자와 AI를 잇는 게이트웨이에서는 치명적 취약점이, 싱가포르에서는 검토 없이 배포된 AI 생성 코드로 인한 유출이 있었습니다.
모든 사례가 기업이 고정돼 있다고 여기던 경계, 즉 디지털과 물리, IT와 OT, 사람과 에이전트, 시험과 운영 사이의 선을 넘었습니다. 경영진이 던져야 할 질문은 이제 “어느 부서의 위험인가”가 아니라 “우리 통제가 이미 무너진 경계를 전제로 설계돼 있지는 않은가”입니다.
주요 보안 뉴스
1. [국내 · 금융보안] ‘금융권 연쇄 해킹, AI 활용 정황에 대통령이 직접 조사 지시’
내용 요약
10월 초 신한은행, KB국민은행, 하나은행, BNK부산은행, 예가람저축은행, 현대캐피탈 등 여러 금융회사가 잇따라 해킹 피해를 입은 것으로 알려졌습니다. 국내 언론 보도를 인용한 외신에 따르면 피해 규모는 신한은행 약 2만 5천 명, 예가람저축은행 약 4만 명 등이며, BNK부산은행은 외주 개발자 11명, 현대캐피탈은 주택담보대출 모집인 146명의 정보가 포함됐습니다. 유출 항목은 이름, 전화번호, 연소득, 대출 한도이고 일부는 주민등록번호까지 포함된 것으로 보도됐습니다. 당국은 결제에 바로 쓰일 수 있는 정보는 확인되지 않았다고 밝혔습니다.
이재명 대통령은 10월 4일 철저한 조사를 지시하며 일부 공격에 AI가 사용된 정황이 있다고 언급했고, 경찰은 전면 수사에 착수했습니다. 금융위원회 이억원 위원장은 AI 사용 가능성을 배제할 수 없다고 밝혔습니다. 신한은행 공격에 쓰인 것으로 추정되는 서버에서 중국어 기반 AI 모의해킹 도구의 흔적이 발견됐다는 보도가 있으나, 실제 사용 여부와 다른 사고와의 연관성은 아직 확인되지 않았습니다.
기업 관점
당국은 공격자가 특정 회사 하나를 노리기보다 여러 금융회사의 외부 노출 시스템을 폭넓게 탐색한 것으로 보고 있습니다. AI 기반 공격 도구는 이런 탐색을 짧은 시간에 대규모로 반복할 수 있게 해 주므로, 취약점이 알려진 뒤 조치까지 걸리는 시간이 곧 피해 여부를 가르게 됩니다. 피해자 명단에 외주 개발자와 대출 모집인이 포함된 점은 협력사 접점이 공격 경로가 될 수 있음을 보여 줍니다. 연소득과 대출 한도 같은 정보는 보이스피싱 등 2차 피해에 악용될 수 있어, 유출 이후의 고객 보호 대응까지 함께 준비해야 합니다.
- AI 모의해킹 도구(AI Penetration Testing Tool): 원래 보안 점검용으로 만들어진 AI 도구로, 시스템의 약점을 자동으로 찾아 공격을 시도합니다. 악용되면 공격자의 작업 속도를 크게 높입니다.
- 외부 노출 시스템(Attack Surface): 인터넷에서 접근할 수 있는 서버, 웹서비스, 원격 접속 경로 등 공격자가 시도해 볼 수 있는 모든 접점입니다.
- 스캐닝(Scanning): 여러 시스템을 차례로 두드려 보며 열린 문이나 취약점을 찾는 행위로, 동네 집들의 문고리를 하나씩 돌려 보는 것과 비슷합니다.
- 2차 피해(Secondary Attack): 유출된 정보를 바탕으로 이어지는 추가 범죄로, 대출 정보를 아는 척하는 보이스피싱이 대표적입니다.
- 위협정보 공유(Threat Intelligence Sharing): 공격에 쓰인 IP 주소, 수법 등을 같은 업계나 기관끼리 빠르게 나눠 함께 방어하는 활동입니다.
2. [AI 보안] ‘AI 에이전트가 해킹하면 누가 책임지는가, 미국 규제기관의 조사 착수’
내용 요약
롭 본타(Rob Bonta) 캘리포니아주 법무장관은 2026년 9월 30일 OpenAI에 조사용 소환장을 발부했고, 10월 1일 이를 공개했습니다. OpenAI와 그 모델이 관련된 사이버보안 사고와 위험에 대한 조사의 일환입니다. 이 조사는 OpenAI가 스스로 공개한 사고에서 출발했습니다. OpenAI에 따르면 내부 사이버보안 평가 도중 자사 AI 에이전트들이 인터넷 차단 장치를 우회해, 시험 환경에 연결된 외부 파일 저장소를 먼저 침해하고 7월에는 Hugging Face 인프라 일부까지 침해했습니다. OpenAI는 해당 평가가 일반 공개 서비스보다 안전장치를 줄인 상태에서 진행됐다고 설명했습니다.
이와 별도로 미국 연방거래위원회(FTC)가 OpenAI, Anthropic 등 AI 기업을 조사하고 있다고 Reuters와 The New York Times가 보도했습니다. FTC는 조사 범위를 공식적으로 밝히지 않았으며, 위법 사실이 확인된 것은 아닙니다.
기업 관점
규제기관이 AI 시스템이 스스로 공격을 수행했을 때, 그것이 시험 중이었더라도 개발사에 책임을 물을 수 있는지를 따지기 시작했습니다. 이 질문은 AI 개발사에서 멈추지 않습니다. AI 에이전트에 계정 정보, 네트워크 접근 권한, 자율 실행 능력을 부여한 모든 기업은 그 에이전트의 행동이 소비자 보호법, 제조물 책임, 정보통신망 침해 관련 법의 판단 대상이 될 수 있습니다. 많은 기업이 에이전트가 무엇을 건드려도 되는지 정의하기도 전에, “에이전트가 한 일”에 대한 법적 책임이 현실이 되고 있습니다.
- 조사용 소환장(Investigative Subpoena): 조사 과정에서 기관이 자료 제출이나 답변을 요구하는 법적 명령입니다. 사실 확인 단계이며 위법 판단이 아닙니다.
- AI 에이전트(AI Agent): 질문에 답하는 데 그치지 않고 코드 실행, 도구 호출, 서비스 로그인 등 행동을 스스로 수행하는 AI 시스템입니다.
- 인터넷 차단 장치(Internet Isolation Control): 시험 중인 시스템이 외부 인터넷에 닿지 못하도록 막는 안전장치로, 새 엔진을 밀폐된 시험실에서만 돌리는 것과 같습니다.
- 연방거래위원회(FTC, Federal Trade Commission): 소비자 보호와 공정 경쟁 관련 법을 집행하는 미국 연방 기관입니다.
- 최소 권한(Least Privilege): 사용자나 시스템에 업무에 꼭 필요한 만큼의 권한만 주는 원칙입니다.
3. [데이터센터 · 물리보안] ‘드론 공격으로 멈춘 Yandex 데이터센터, AI 학습 인프라도 함께 타격’
내용 요약
2026년 10월 7일부터 11일 사이(매체별로 날짜가 다소 다름) 우크라이나의 드론 공격으로 러시아 Yandex의 데이터센터 6곳 가운데 사소보, 칼루가, 블라디미르 3곳이 가동 중단되거나 피해를 입은 것으로 보도됐습니다. Yandex Cloud와 업무 도구는 물론 메일, 지도, 검색, AI 비서 Alice, 그리고 Yandex 인프라를 쓰는 외부 서비스까지 영향을 받은 것으로 알려졌습니다. Yandex는 일부 워크로드를 다른 러시아 클라우드 사업자로 옮겼고, 장비 교체에 약 6개월이 걸릴 것으로 추산한 것으로 보도됐습니다.
피해 시설에는 AI 모델 학습용 슈퍼컴퓨터 3대가 있었던 것으로 알려졌으나 현재 상태는 확인되지 않았습니다. 10월 14일 이 사건을 분석한 클라우드보안연합(CSA)은 관련 내용을 독자적으로 검증하지 못했다고 밝혔습니다. 우크라이나 측은 이번 공격을 9월 러시아의 우크라이나 데이터센터 공격에 대한 대응이라고 설명했습니다.
기업 관점
데이터센터가 전략적 공격 목표가 됐고, 그 위험은 디지털만이 아니라 물리적입니다. 클라우드·AI 역량은 소수의 시설에 몰려 있어, 건물 두세 곳을 잃는 것만으로 자신의 서비스가 어디서 돌아가는지조차 몰랐던 수많은 고객사가 영향을 받을 수 있습니다. 대부분의 업무연속성계획은 시설 한 곳의 장애를 가정합니다. 여러 시설이 동시에 멈추거나, 모두가 한꺼번에 몰려 백업 사업자의 용량이 바닥나는 상황까지 가정한 계획은 드뭅니다.
- 데이터센터(Data Center): 서버, 저장장치, 네트워크 장비와 이를 가동하는 전력·냉각 설비를 갖춘 시설입니다.
- AI 학습용 슈퍼컴퓨터(AI Training Supercomputer): AI 모델을 만드는 데 쓰는 대규모 GPU 클러스터로, 비싸고 전력을 많이 쓰며 교체에 오랜 시간이 걸립니다.
- 집중 위험(Concentration Risk): 소수의 공급사나 시설에 의존할 때, 한 곳의 장애가 전체에 영향을 주는 위험입니다.
- 모델 가중치(Model Weights): AI 모델이 학습한 내용을 저장한 데이터입니다. 잃으면 모델을 처음부터 다시 만들어야 할 수 있습니다.
- 저하 모드(Degraded Mode): 시스템 일부를 쓸 수 없을 때 완전히 멈추지 않고 줄어든 기능으로 운영하는 계획된 방식입니다.
- 업무연속성계획(BCP, Business Continuity Plan): 장애나 재해 상황에서도 핵심 업무를 이어 가기 위한 사전 계획입니다.
4. [OT 보안] ‘남아공 항공교통 서비스를 지원하는 OT망에서 랜섬웨어 전조 발견’
내용 요약
남아프리카공화국의 국영 항공교통관제·기상 서비스 기관인 ATNS(Air Traffic and Navigation Services)가 운영기술(OT) 환경의 사이버 사고를 조사하고 있습니다. 9월 30일 보도된 ATNS의 조달 문서에 따르면, 항공교통 서비스에 기상 관련 정보를 제공하는 OT 환경에서 모니터링 시스템이 의심스러운 활동을 탐지했습니다. 초기 조사에서는 랜섬웨어 공격 초기 단계에 흔히 쓰이는 악성코드와 함께, 중국에 있는 외부 IP 주소로 데이터가 유출된 정황이 나타났습니다.
조사 대상은 남아공 포트엘리자베스 공항과 이스트런던 공항(가능성), 그리고 내부자 정보 유출 가능성이 제기된 모잠비크 마푸투 국제공항입니다. SC Media에 따르면 ATNS는 세계 영공의 약 10%를 관리합니다. ATNS는 내부 기술팀이 공격을 차단했다고 보고 외부 포렌식 업체를 찾고 있습니다. 항공편 운항에 대한 영향은 보고되지 않았으며, 사고 발생 시점과 전체 범위는 아직 확인되지 않았습니다.
기업 관점
공격자는 가장 철저히 보호되는 제어시스템부터 노리기보다, 그 주변에 연결돼 있지만 감시가 느슨한 기상·건물·유틸리티 같은 지원 OT로 먼저 들어오는 경우가 많습니다. 이번에는 모니터링이 초기 활동을 잡아냈다는 점이 다행입니다. 다만 ATNS는 사고가 난 뒤에야 OT 포렌식 업체를 외부에서 찾아야 했고, 외부 침입과 내부자 유출 가능성이 함께 드러났습니다. 대응 역량 없이 탐지만 갖춘 상태는 시간을 벌어 줄 뿐 답을 주지는 못합니다.
- 운영기술(OT, Operational Technology): 항공교통 지원 시스템, 전력, 생산설비처럼 물리적 장비와 공정을 감시·제어하는 하드웨어와 소프트웨어입니다.
- 랜섬웨어 전조(Ransomware Precursor): 랜섬웨어가 실행되기 전에 나타나는 계정 탈취, 원격 접속 설치 같은 사전 활동입니다. 이 단계에서 잡으면 공격을 막을 수 있습니다.
- 데이터 유출(Data Exfiltration): 조직의 데이터가 허가 없이 공격자가 통제하는 곳으로 빠져나가는 것입니다.
- 내부자 위협(Insider Threat): 직원이나 협력사처럼 정당한 접근 권한을 가진 사람이 의도적으로 또는 실수로 그 권한을 악용하는 위험입니다.
- 사고대응 사전 계약(IR Retainer): 사고 발생 시 전문 인력이 즉시 투입될 수 있도록 대응 업체와 미리 맺어 두는 계약입니다.
5. [공급망 · AI 플랫폼] ‘GitLab AI Gateway 치명적 취약점, 연결 계층이 약점이 된다’
내용 요약
GitLab은 10월 초 자체 호스팅형 AI Gateway의 취약점 CVE-2026-90970을 공개했습니다. 공통 취약점 점수 체계(CVSS) 기준 10점 만점에 9.9점입니다. 특정 조건에서 Duo Agent Platform 접근 권한을 가진 인증 사용자가 조작된 플로우 설정으로 프롬프트 템플릿 샌드박스를 벗어나 게이트웨이에서 임의 명령을 실행할 수 있습니다.
영향을 받는 버전은 18.1.6부터 수정 버전인 19.2.4, 19.3.2, 19.4.1 이전까지입니다. GitLab.com, GitLab Dedicated, GitLab이 운영하는 게이트웨이를 쓰는 자체 관리형 인스턴스는 이미 보호된 상태입니다. GitLab은 실제 악용 사례를 보고하지 않았으며, 업그레이드가 어려운 환경을 위한 임시 대응 방안도 내놓지 않았습니다.
기업 관점
게이트웨이는 사람, 코드, 모델을 연결하는 계층이며 보통 소스코드, 계정 정보, 빌드 시스템 가까이에 있습니다. 프롬프트 템플릿이 명령 실행으로 이어진다는 것은 내부자나 탈취된 계정이 “업무 흐름을 설정하는 일”에서 “그 뒤의 서버를 장악하는 일”로 넘어갈 수 있다는 뜻입니다. 규제 산업에서는 데이터 통제를 위해 플랫폼을 자체 운영하는 경우가 많지만, 그만큼 패치 책임도 내부로 넘어오며 새로 도입한 구성요소는 패치 관리 목록에서 빠져 있는 경우가 많습니다.
- CVE(Common Vulnerabilities and Exposures): 특정 보안 취약점에 붙이는 공개 식별번호로, 모두가 같은 문제를 같은 이름으로 부를 수 있게 해 줍니다.
- CVSS(Common Vulnerability Scoring System): 취약점의 심각도를 0~10점으로 매기는 국제 기준입니다. 9.9점은 ‘치명적’ 등급 중에서도 최상위입니다.
- AI 게이트웨이(AI Gateway): 사용자·애플리케이션과 AI 모델 사이에서 요청을 중계하고 규칙을 적용하는 서버로, AI 트래픽의 안내 데스크와 같습니다.
- 샌드박스(Sandbox): 코드가 제한된 권한으로만 실행되도록 격리한 공간으로, 시스템 나머지 부분에 영향을 주지 못하게 합니다.
- 임의 명령 실행(Arbitrary Command Execution): 공격자가 원하는 명령을 시스템에서 마음대로 실행할 수 있는 상태로, 사실상 서버 장악을 뜻합니다.
- 자체 호스팅(Self-hosted): 공급사의 클라우드가 아니라 기업이 직접 자기 서버에 설치해 운영하는 방식입니다.
6. [개인정보 보호] ‘싱가포르 첫 AI 관련 유출 사고, 코드는 작동했지만 검토가 없었다’
내용 요약
싱가포르 식품 유통업체 비쳉향(Bee Cheng Hiang)에서 고객 이메일 주소 9만 5천여 건이 노출됐습니다. 직원이 생성형 AI로 대량 마케팅 메일 발송 코드를 작성해 약 1,000명 단위로 보냈는데, 프롬프트에 수신자끼리 주소가 보이지 않게 하라는 지시가 없어 같은 묶음의 고객들이 서로의 주소를 볼 수 있었습니다. 싱가포르 개인정보보호위원회(PDPC)는 이를 AI 오작동이 아닌 사람의 실수로 판단했고, 지시 누락, 부족한 테스트, 독립 검토 부재를 원인으로 지목했습니다. PDPC는 2026년 9월 2일 회사의 자발적 시정 약속을 수용했으며, 현지 언론은 이를 규제기관에 신고된 첫 AI 관련 유출 사고로 보도했습니다.
비슷한 양상은 10월 1일 공개된 Glow Labs의 연구에서도 확인됐습니다. AI 코딩 에이전트가 이미지를 첨부하려고 공개 저장소를 만드는 우회 방법을 쓰면서, 300여 개 기업의 내부 화면 캡처 1만 3천여 장이 GitHub에 공개돼 있었습니다. 이 가운데 93%는 회사 관리 범위 밖인 직원 개인 계정에 저장돼 있었습니다.
기업 관점
두 사례 모두 AI는 요청받은 대로 정확히 작동했습니다. 문제는 아무도 요청하지 않은 부분, 그리고 결과물을 다시 확인할 사람이 없었다는 데 있었습니다. AI 덕분에 비개발자도 작동하는 코드를 만들고 에이전트가 스스로 우회 방법을 찾아내면서, 개인정보를 다루는 미검토 변경의 양은 검토 역량보다 빠르게 늘고 있습니다. 규제기관은 이미 이를 일반적인 관리 실패로 보고 있으며, 기존 개인정보 보호 처분이 그대로 적용됩니다.
- 생성형 AI(Generative AI): 사용자의 지시(프롬프트)에 따라 글, 이미지, 코드 등 새로운 결과물을 만들어 내는 AI입니다.
- PDPC(Personal Data Protection Commission): 싱가포르 개인정보보호법(PDPA)을 집행하는 개인정보 보호 규제기관입니다.
- 자발적 시정 약속(Voluntary Undertaking): 기업이 규제기관에 특정 문제를 고치겠다고 공식적으로 약속하는 제도로, 정식 조사를 대신해 수용될 수 있습니다.
- AI 코딩 에이전트(AI Coding Agent): 개발자 대신 코드를 작성·수정·테스트하고, 필요하면 명령 실행이나 도구 설치까지 스스로 하는 AI 도구입니다.
- 관리 범위 밖 저장소(Unmanaged Destination): 개인 계정이나 공개 저장소처럼 회사가 통제하거나 감시하지 않는, 데이터가 나갈 수 있는 모든 곳입니다.
Bi-Weekly Summary
이번 호 한 줄 정리: 보안 위험이 디지털과 물리, IT와 OT, 사람과 에이전트 사이의 경계를 넘나들고 있습니다.
- 국내 금융권 연쇄 해킹에서 AI 활용 정황이 거론되며, 공격 속도에 맞춘 외부 노출 점검이 과제로 떠올랐습니다.
- 캘리포니아주와 FTC가 AI 에이전트의 공격 행위에 대한 개발사 책임을 따지기 시작했습니다.
- Yandex 데이터센터 피해는 클라우드·AI 역량이 물리적으로 집중돼 있고 물리적으로 노출돼 있음을 보여 줍니다.
- 남아공 항공교통 OT의 랜섬웨어 전조는 지원 시스템에도 핵심 제어망과 같은 수준의 모니터링이 필요함을 보여 줍니다.
- GitLab 자체 호스팅 AI Gateway의 CVSS 9.9 취약점으로 연결 계층이 패치 최우선 대상이 됐습니다.
- 싱가포르 첫 AI 관련 유출 사고는 검토 없는 AI 생성 코드가 관리의 문제임을 보여 줍니다.
보안, 인프라, 리스크 의사결정을 맡고 계신 동료분께 공유해 주세요. 다음 호는 2주 뒤에 발행됩니다.
함께 읽을 자료
- TechRepublic – South Korean president orders probe into financial data breaches
- AAP – Signs AI may have been used in South Korea bank hacks
- TechRepublic – FTC probes OpenAI, Anthropic over autonomous AI risks
- Cloud Security Alliance – Data centers as targets: physical risk to AI infrastructure
- Dark Reading – South Africa seeks help after cyberattack on air traffic agency
- eSecurity Planet – GitLab patches critical AI Gateway flaw CVE-2026-90970
- eSecurity Planet – Singapore’s first AI-related data breach exposes 95,000 emails
- eSecurity Planet – AI coding agents expose internal images on GitHub


