[OT 보안] “OT보안 컨설턴트 직업 수명은 몇 년 남았나: 현장에서 짚어본 4가지 근거”


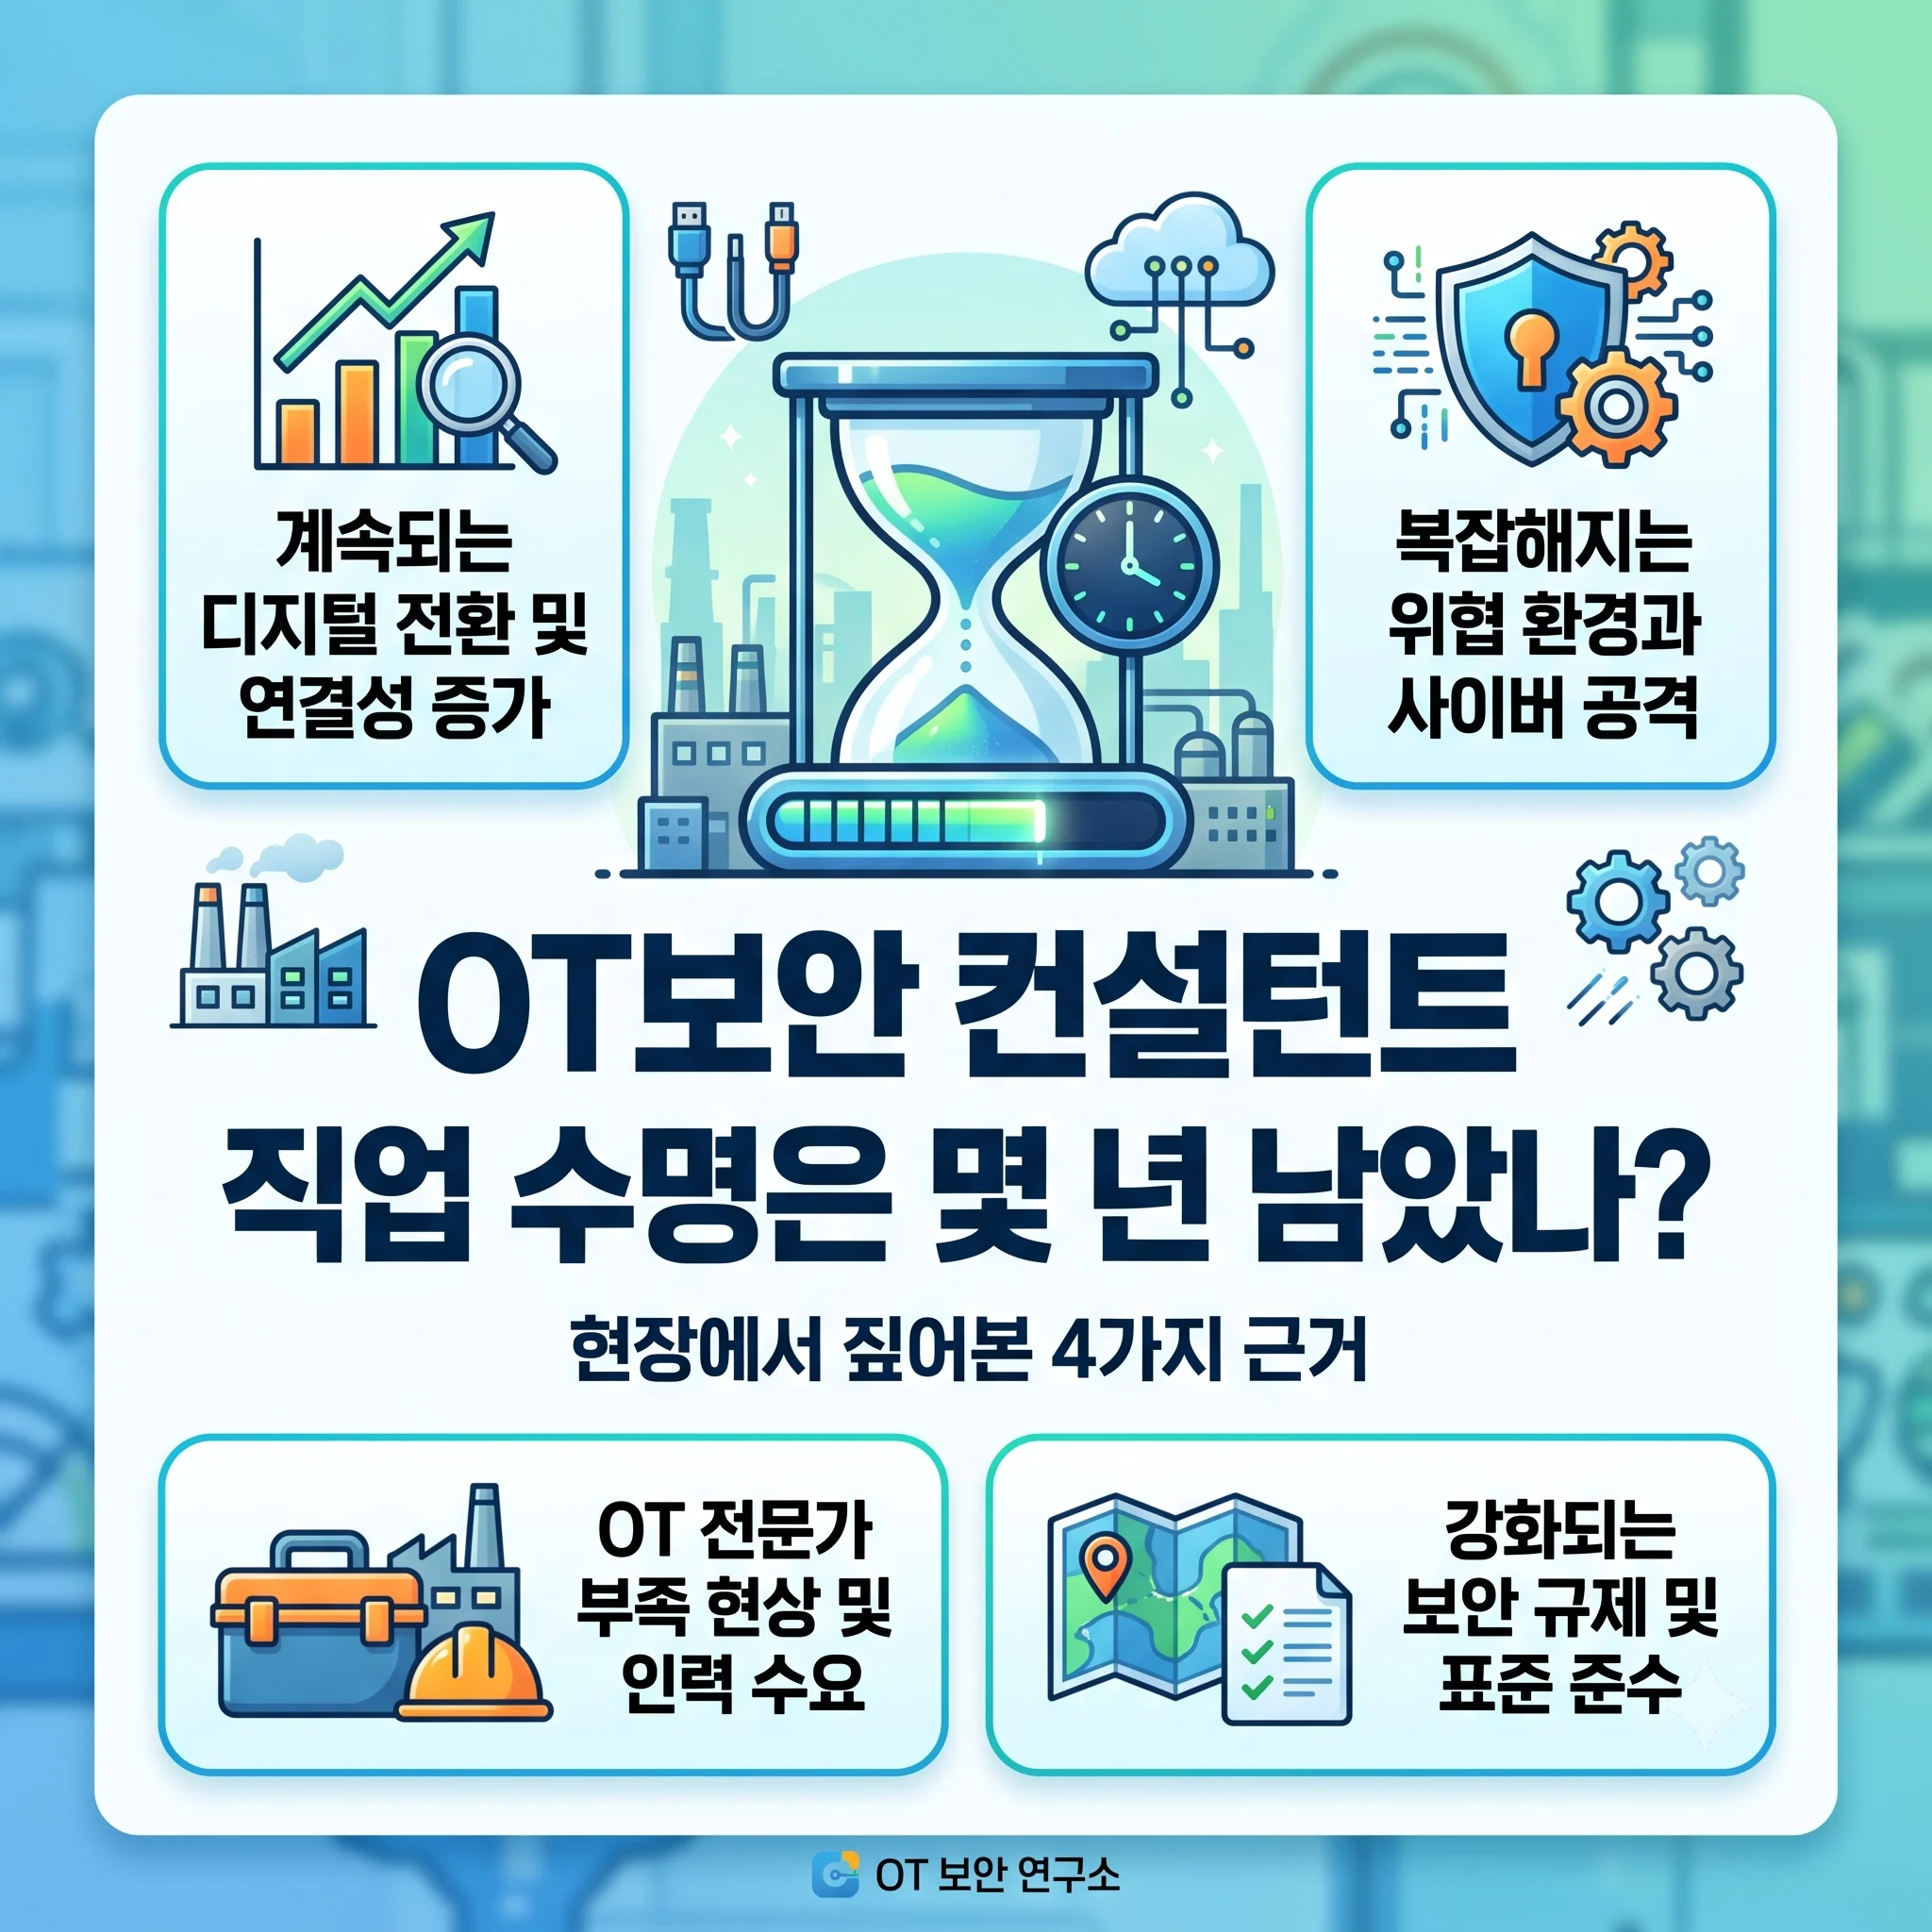
OT보안 컨설턴트 직업 수명은 몇 년 남았나: 현장에서 짚어본 4가지 근거
AI 시대, OT보안 컨설턴트가 이 질문을 피할 수 없는 이유
진단 현장에서 후배들에게 요즘 가장 자주 듣는 질문이 있습니다. “AI가 자산 목록도 정리해 주고 보고서 초안도 써 주는데, OT보안 컨설턴트라는 직업이 10년 뒤에도 남아 있을까요?” 솔직히 말하면 저 역시 같은 질문을 스스로에게 여러 번 던져 봤습니다. 공장 라인의 PLC와 HMI를 들여다보며 보안 통제 항목의 우선순위를 정하는 일이 언젠가 모델 하나로 대체될 수 있다면, 지금 쌓고 있는 전문성은 어디로 가는 걸까요.
그래서 이번 글에서는 막연한 낙관이나 불안 대신, 공개된 1차 자료만 가지고 OT보안 컨설턴트의 직업 수명을 따져 보려 합니다. 위협 환경, 규제 일정, 인력 시장, 그리고 AI가 가져올 업무 재편이라는 네 가지 축입니다. 미리 결론의 방향을 밝히면, 이 직업의 수명을 결정하는 변수는 “직업이 사라지느냐”가 아니라 “어떤 업무가 사람에게 남느냐”입니다. 아래 인포그래픽은 이 글 전체의 뼈대를 한 장으로 요약한 것입니다.
이 질문이 유독 무겁게 느껴지는 이유는 OT보안 컨설턴트의 일이 원래 사람의 경험에 크게 기대 온 직업이기 때문입니다. 설비 도면을 펼쳐 놓고 운전원과 함께 네트워크 경로를 따라가고, 정지가 허용되는 시간대를 확인하며 점검 계획을 세우는 일은 교과서보다 현장에서 배웁니다. 그 경험의 가치가 AI 앞에서 어떻게 달라지는지, 현직 OT보안 컨설턴트의 입장에서 냉정하게 정리해 보겠습니다.
근거 1. 공격자는 이미 제어 루프를 들여다보고 있다
첫 번째 근거는 위협의 방향입니다. Dragos는 2025년 한 해 동안 119개 랜섬웨어 그룹이 3,300개 산업 조직에 피해를 입혔고, 이는 2024년 80개 그룹에서 49% 늘어난 수치라고 밝혔습니다. 피해 조직의 3분의 2 이상이 제조업이었습니다. [Dragos, 2026]
숫자보다 더 무겁게 읽히는 대목은 공격의 성격 변화입니다. 같은 보고서는 공격자가 사전 거점 확보 단계를 넘어 물리 공정을 어떻게 조작할 수 있는지 파악하는 단계로 넘어갔다고 진단합니다.
현장에서 체감하는 부분도 같습니다. Dragos는 SCADA 소프트웨어나 엔지니어링 툴이 올라간 윈도우 서버가 감염된 사고가 “IT 사고”로 잘못 분류되는 경우가 많아, 실제 OT 랜섬웨어 피해는 집계보다 훨씬 클 것이라고 지적했습니다. 제가 진단을 나가 봐도 라인 정지의 원인을 서버 장애로만 기록해 두고 보안 관점의 근본 원인 분석은 하지 않은 사례를 자주 봅니다.
Dragos는 대부분의 경우 공정에서 이상 동작이 나타난 뒤에야 침해 사실이 드러나며, 정찰과 내부 이동을 사전에 탐지할 가시성을 갖춘 OT 네트워크는 소수에 불과하다고 지적했습니다. [Dragos, 2026] 가시성 확보, 네트워크 분리, 원격 접속 통제처럼 기본기에 해당하는 과제가 여전히 넓게 남아 있다는 뜻입니다. 이 기본기를 공정을 멈추지 않고 구현하는 설계가 바로 OT보안 컨설턴트가 가장 많은 시간을 쓰는 영역이고, 기본 과제가 이만큼 남아 있는 시장에서 전문가 수요가 먼저 줄어들 가능성은 낮습니다.
이 흐름이 OT보안 컨설턴트에게 의미하는 바는 분명합니다. 공격이 데이터 탈취에서 공정 조작으로 옮겨 갈수록, 방화벽 설정만 아는 사람이 아니라 제어 루프와 안전 계통, 가용성 요구를 함께 읽을 수 있는 사람이 필요해집니다. 위협이 물리 세계로 내려올수록 OT보안 컨설턴트라는 직업의 수요는 줄어들 이유가 없습니다.
근거 2. 규제 시계는 이미 돌아가기 시작했다
두 번째 근거는 규제입니다. Fortinet이 전 세계 700명 이상의 OT 실무자를 조사한 2026년 보고서에서 응답자의 89%가 5년 이내에 규제가 강화될 것으로 예상했습니다. 1년 전인 2025년에는 66%였습니다. [Fortinet, 2026]
이 예상은 이미 현실이 되고 있습니다. EU 사이버 복원력법(CRA)은 2024년 12월 10일 발효됐고, 2026년 9월 11일부터 적극적으로 악용되는 취약점과 중대 사고에 대한 보고 의무가 시행됐습니다. 제품 보안 요구사항과 CE 마킹을 포함한 전면 적용은 2027년 12월 11일입니다. 보고 의무는 이미 시장에 나와 있는 제품에도 적용됩니다. [NCSC Ireland]
유럽에 PLC, HMI, 산업용 게이트웨이 같은 디지털 요소가 포함된 제품을 수출하는 국내 제조사라면 이 일정은 남의 이야기가 아닙니다. 고객사와 규제 대응 과제를 논의하다 보면 “우리 제품이 대상인지부터 모르겠다”는 반응이 가장 먼저 나옵니다. 적용 범위 판단, 취약점 대응 프로세스 설계, 제품 개발 보안 체계 수립까지, 규제 문서를 공정과 제품의 언어로 번역해 줄 OT보안 컨설턴트의 역할이 커지는 구간입니다.
국내 고객사와 이야기해 보면 규제 대응을 단발성 인증 과제로 보는 시각이 아직 많습니다. 하지만 CRA의 보고 의무는 24시간 안에 조기 경보를 보내야 하는 운영 체계의 문제이고, 제품 보안팀과 품질팀, 고객 지원 조직이 하나의 절차로 움직여야 지킬 수 있습니다. 조직 사이의 이음새를 설계하는 일은 도구가 아니라 사람의 몫이며, OT보안 컨설턴트가 규제 프로젝트에서 가장 큰 가치를 만드는 지점도 바로 여기입니다.
규제는 한 번 만들어지면 쉽게 사라지지 않고, 개정될 때마다 해석과 이행 수요를 새로 만들어 냅니다. 규제 일정표가 2027년 말까지 촘촘하게 잡혀 있다는 사실만으로도, 적어도 중기적으로 OT보안 컨설턴트에 대한 수요가 꺾일 가능성은 낮다고 봅니다.
근거 3. 사람이 아니라 맞는 스킬이 모자라다
세 번째 근거는 인력 시장입니다. ISC2가 1만 6천여 명의 보안 실무자를 조사한 2025년 보고서에 따르면 응답자의 95%가 조직에 최소 한 가지 이상의 스킬 공백이 있다고 답했고, 그 공백이 심각하다고 답한 비율은 59%로 2024년 44%보다 크게 올랐습니다. ISC2는 이제 인력의 머릿수보다 스킬 부족이 더 큰 문제라고 정리했습니다. [ISC2, 2025]
장기 수요 전망도 같은 방향입니다. 미국 노동통계국(BLS)은 정보보안 분석가 고용이 2025년부터 2035년까지 21% 증가해 전체 직업 평균보다 훨씬 빠르게 늘 것으로 전망했고, 이 기간 연평균 약 1만 4,100개의 채용 수요를 예상했습니다. [BLS] 세계경제포럼(WEF)도 사이버 복원력이 부족한 조직의 85%가 핵심 스킬과 인력 부족을 함께 겪고 있다고 밝혔습니다. [WEF, 2026]
이 수치는 보안 인력 전체에 대한 것이지만, OT 분야로 좁히면 공백은 더 선명해집니다. 채용 면접에 들어가 보면 IT 보안 경력은 탄탄한데 PLC 로직이나 산업용 프로토콜 패킷을 직접 읽어 본 경험이 없는 지원자가 적지 않습니다. 반대로 공정 제어는 잘 아는데 위험 평가와 보안 아키텍처 언어로 설명하지 못하는 경우도 있습니다. 두 세계를 잇는 OT보안 컨설턴트가 희소한 이유가 여기에 있습니다.
ISC2 조사에서 가장 부족한 스킬로 꼽힌 항목은 AI(41%)와 클라우드 보안(36%)이었고, 위험 평가(29%)가 그 뒤를 이었습니다. [Infosecurity Magazine] 위험 평가는 OT보안 컨설턴트가 매일 하는 일의 중심입니다. 여기에 AI와 클라우드로 연결되는 스마트 공장 환경까지 이해한다면, 시장이 찾는 스킬 조합과 정확히 겹치게 됩니다. 제가 후배들에게 OT 전문성 위에 AI 보안 역량을 한 겹 더 쌓으라고 권하는 이유입니다.
근거 4. AI는 일을 빼앗기보다 일의 모양을 바꾼다
마지막 근거가 사실 가장 궁금한 부분일 겁니다. AI는 OT보안 컨설턴트의 일을 대체할까요. ISC2 조사에서 AI 도구를 이미 업무에 통합한 응답자는 28%였고, 테스트와 평가 단계까지 포함하면 69%가 도입 과정에 있었습니다. 그런데 같은 조사에서 응답자의 73%는 AI가 더 전문화된 보안 스킬 수요를 만들 것이라고 답했습니다. [ISC2, 2025]
OT 현장의 성숙도를 보면 이 응답이 이해됩니다. Fortinet 2026년 보고서에서 스스로 최고 성숙도(Level 4)라고 평가한 조직은 1년 사이 49%에서 17%로 줄었습니다. 도구와 가시성이 좋아지면서 그동안 보이지 않던 공백이 드러난 결과라는 해석입니다. OT 시스템 전체를 완전히 가시화한 조직은 14%에 그쳤고, 약 23%는 환경의 절반 정도만 보고 있었습니다. [Fortinet, 2026]
설비 교체 흐름도 눈여겨볼 대목입니다. 같은 보고서에서 ICS 도입 후 5년이 안 됐다고 답한 비율은 2025년 20%에서 2026년 40%로 두 배가 됐습니다. 새 설비는 연결성, 원격 접속, 클라우드 연동을 함께 들여오기 때문에 설계 단계부터 보안을 반영해야 하는 과제가 늘어납니다. 노후 설비의 보완 통제와 신규 설비의 보안 설계가 동시에 필요해진 셈이니, OT보안 컨설턴트가 다룰 범위는 오히려 넓어지고 있습니다.
여기에 OT 설비 특유의 긴 수명주기가 겹칩니다. 오래된 설비와 새 설비가 한 라인에 섞여 돌아가는 한, 패치 불가 자산에 대한 보완 통제 설계, 정지 비용과 보안 조치 사이의 판단, 공정 담당자와의 조율은 모델이 대신 결정해 주기 어려운 영역입니다. 제 판단으로는 자산 목록 초안, 로그 1차 분석, 보고서 초안 같은 반복 업무는 빠르게 자동화되겠지만, 그만큼 OT보안 컨설턴트의 시간은 판단과 설계 쪽으로 옮겨 갈 것입니다.
그래서 OT보안 컨설턴트의 수명은 얼마나 남았나
네 가지 근거를 모으면 답이 조금 선명해집니다. 공격은 공정을 향하고, 규제 일정은 2027년 말까지 잡혀 있으며, 인력 시장은 머릿수가 아니라 스킬 부족을 호소하고, AI는 전문 스킬 수요를 오히려 키우고 있습니다. 그래서 제 판단은 이렇습니다. OT보안 컨설턴트라는 직업 자체는 적어도 BLS 전망 기간인 2035년까지 수요가 꺾일 근거를 찾기 어렵습니다. 다만 체크리스트를 채워 주는 방식으로만 일하는 컨설턴트의 수명은 그보다 훨씬 짧을 수 있습니다.
결국 관리해야 할 것은 직업의 수명이 아니라 내 스킬셋의 유통기한입니다. 현장에서 오래 살아남는 OT보안 컨설턴트는 세 가지를 꾸준히 갱신합니다. 첫째, IEC 62443이나 NIST SP 800-82 같은 표준을 공정 위험의 언어로 풀어내는 능력입니다. 둘째, CRA처럼 새로 시행되는 규제를 제품과 운영 양쪽에서 해석하는 능력입니다. 셋째, AI 도구를 경쟁자가 아니라 반복 업무를 덜어 주는 조수로 쓰면서 남는 시간을 판단과 설계에 투자하는 습관입니다.
한 가지 덧붙이면, 이 판단은 어디까지나 공개 자료와 현장 경험에 기댄 전망입니다. 경기가 나빠져 보안 예산이 줄어드는 시기에는 컨설팅 수요가 일시적으로 위축될 수 있고, ISC2 조사에서도 예산 삭감을 겪었다는 응답이 36%였습니다. [ISC2, 2025] 그래서 OT보안 컨설턴트에게 필요한 것은 막연한 안도감이 아니라, 예산이 줄어들 때에도 조직이 먼저 찾는 사람이 되는 전략입니다.
후배의 질문에 지금 다시 답한다면 이렇게 말하겠습니다. “직업은 남는다. 대신 10년 뒤의 OT보안 컨설턴트는 지금과 다른 일을 하고 있을 것이다.” 그 변화의 방향을 먼저 읽는 OT보안 컨설턴트가 이 직업의 수명을 가장 길게 누리게 될 것입니다.
참고 자료
- Dragos, 2026 OT Cybersecurity Year in Review
- Dragos, 2026 OT Cybersecurity Report: A Year in Review
- Dragos, 2026 OT/ICS Cybersecurity Report 보도자료 (2026.02.17)
- Fortinet, While OT Security Is Maturing, Risk Is Not Slowing Down (2026.06.09)
- Fortinet, 2026 State of Operational Technology and Cybersecurity Report
- NCSC Ireland, EU Cyber Resilience Act
- ISC2, 2025 Cybersecurity Workforce Study 발표 (2025.12.04)
- ISC2, AI Security Skills
- Infosecurity Magazine, Skills Shortages Trump Headcount as Critical Cyber Challenge
- U.S. Bureau of Labor Statistics, Information Security Analysts
- World Economic Forum, Global Cybersecurity Outlook 2026
- NIST, SP 800-82 Revision 3 Guide to OT Security
- Industrial Cyber, NIST SP 800-82r3 발간 보도


