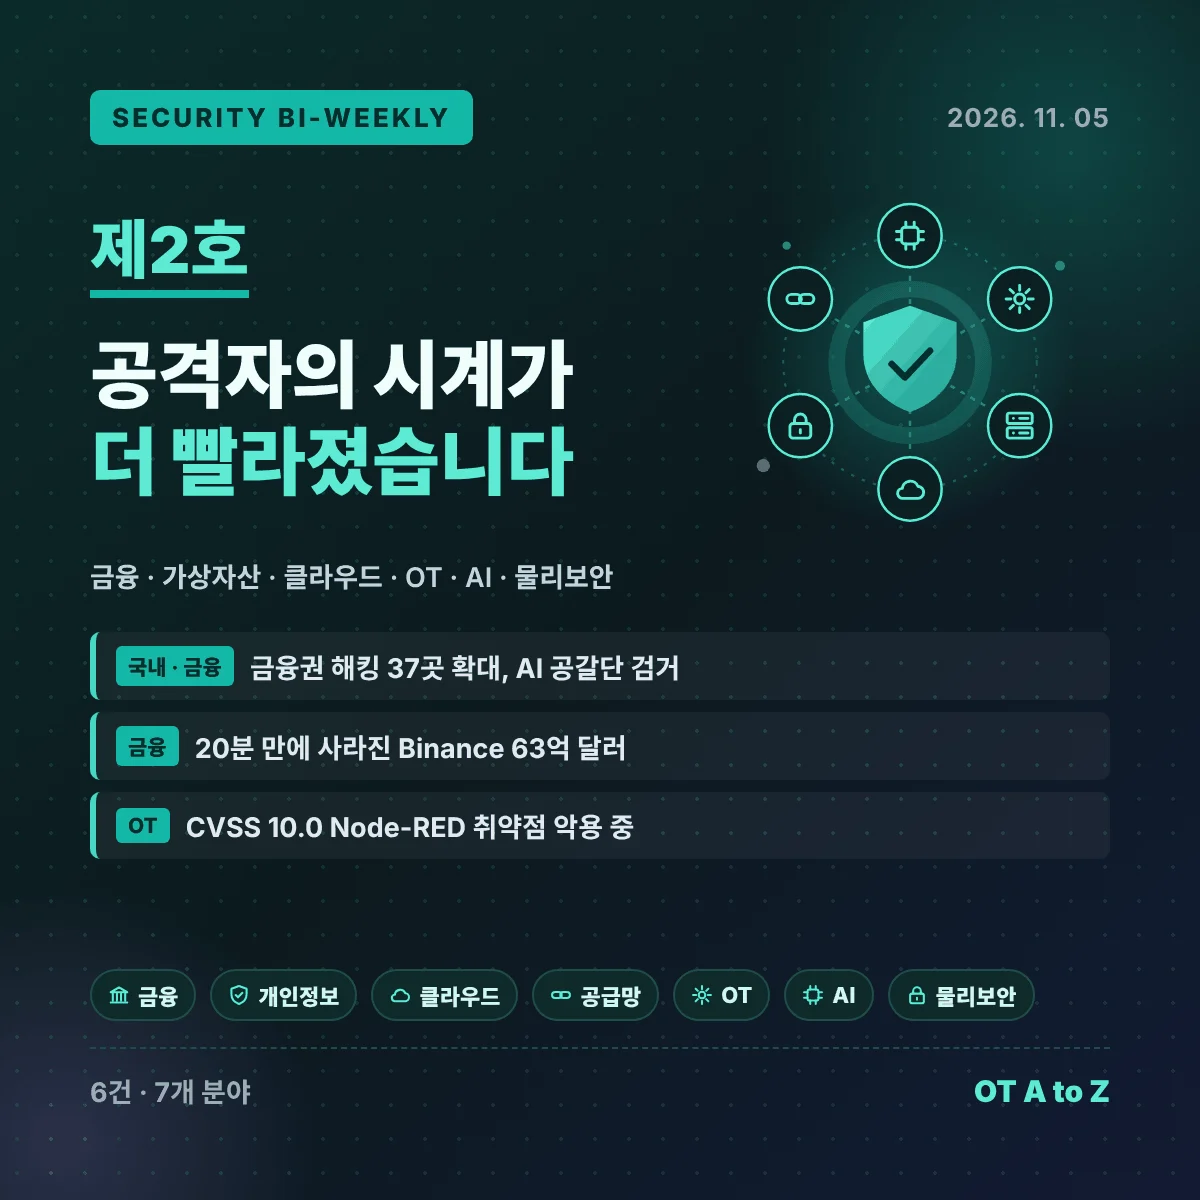
[Security Bi-Weekly 제2호] ‘20분 만에 63억 달러가 사라졌다: 공격자의 시계가 더 빨라진 6가지 순간’


탐지·대응(Defend): 위협을 빠르게 확인하고 피해 확산을 줄입니다.
선제 차단(Thwart): 장기적으로 커질 위험을 미리 준비합니다.
* Secure, Defend, Thwart 개념은 미국 국립표준기술원(NIST)의 사이버 AI 프로파일(Cyber AI Profile, NISTIR 8596)에 나오며, 이 프레임워크는 NIST 사이버보안 프레임워크(CSF) 2.0을 AI 환경에 맞게 확장한 것입니다. 본 뉴스레터는 이 세 가지 관점을 AI뿐 아니라 모든 보안 분야에 같은 기준으로 적용합니다.
- [국내 · 금융보안] ‘금융권 해킹 37곳·47만 건으로 확대, 생성형 AI 쓴 공갈단은 90여 개 기업 털어’
- [금융 · 계정 보안] ‘엔지니어 노트북 한 대에서 시작된 Binance 약 63억 달러 탈취’
- [클라우드 · 공급망] ‘AI 개발 플랫폼의 “검은 10월”, 저장된 키가 남의 AI 요금이 됐다’
- [OT 보안] ‘CVSS 10.0, 이미 악용 중인 Siemens SIMATIC IoT2050의 Node-RED 취약점’
- [AI · OT] ‘AI가 OT 공격 계획을 짜기 시작했다, 아직 믿을 만하진 않지만’
- [물리보안] ‘이틀 밤, 조종자는 못 찾았다, 드론에 멈춘 Jersey 공항, 올해 공항 드론 사건 330건 넘어’
이번 호의 관점
이번 호의 여섯 건을 관통하는 단위는 ‘시간’입니다. 국내에서는 금융권 해킹 피해가 한 달 새 37곳으로 늘었고, 생성형 AI로 공격 대상을 넓힌 공갈단이 90여 개 기업을 털었습니다. Binance에서는 약 63억 달러가 20분 남짓 만에 빠져나간 것으로 보도됐습니다. AI 개발 플랫폼 아홉 곳 이상이 한 달 사이 잇따라 뚫렸고, 저장돼 있던 키는 남의 AI 사용 요금으로 바뀌었습니다. 산업용 엣지 장비의 CVSS 10.0 취약점은 인터넷에 노출된 장비를 노린 대규모 스캔과 실제 악용으로 이어졌고, AI는 OT 공격 계획을 첫 시도에 90% 가까이 그럴듯하게 만들어 냈습니다. 드론 몇 대는 공항을 이틀 밤 연속 멈춰 세웠습니다.
반면 많은 기업의 통제는 여전히 사람의 속도를 전제로 합니다. 변경 요청서, 주간 검토, 분기별 패치 일정, 누군가 이상을 알아차릴 것이라는 기대가 그렇습니다. 경영진이 이번 호에서 던져야 할 질문은 하나입니다. “우리 대응 가운데 아직도 ‘누군가 제때 알아차리는 것’에 기대고 있는 곳은 어디이며, 알아차리지 못하면 무슨 일이 벌어지는가?”
주요 보안 뉴스
1. [국내 · 금융보안] ‘금융권 해킹 37곳·47만 건으로 확대, 생성형 AI 쓴 공갈단은 90여 개 기업 털어’
내용 요약
제1호에서 다룬 금융권 연쇄 해킹의 피해 규모가 크게 늘었습니다. 11월 5일 뉴스1 보도에 따르면 은행, 보험, 증권 등 전 금융권에서 확인된 피해 기관은 37곳, 침해사고는 40건이며, 유출 정보는 약 47만 3천 건으로 당초 집계(10만 건)의 4배를 넘었습니다. 일부 소규모 업체에서는 관리 자금 약 10억 원이 빠져나간 것으로 전해졌고, 부정결제에 바로 쓰일 정보는 없는 것으로 알려졌습니다. 이억원 금융위원장은 보안에 대한 인적·물적 투자를 아껴서는 안 된다고 강조했습니다.
이와 별개로 서울경찰청 사이버수사과는 국내 업체 90여 곳에서 개인정보 820만 건 이상을 빼낸 뒤 38개 업체에 총 3억 6천만 원을 요구한 공갈단 7명을 검거했다고 10월 26일 보도됐습니다. 이들은 초기에는 취약점 탐지 자동화 도구를 쓰다가 이후 생성형 AI를 활용해 공격 대상을 넓혔습니다. 한 민간 집계 서비스는 10월 한 달 국내에서 발표된 개인정보 유출이 60건이며, 이 가운데 41건이 해킹, 10건이 협력사 경유였다고 정리했습니다. 두 사건 사이의 연관성은 확인되지 않았습니다.
기업 관점
두 사건은 공격의 문턱이 낮아졌다는 같은 신호를 보냅니다. 자동화 도구와 생성형 AI를 쓰면 대형 조직이 아니어도 수십 곳을 동시에 탐색하고 침입할 수 있고, 피해는 보안 투자 여력이 적은 중소형사에서 먼저 터집니다. 자금 탈취가 실제로 발생했다는 점은 이번 사태가 정보 유출을 넘어 금전 피해 단계로 넘어갔음을 뜻합니다. 협력사 경유 사고가 적지 않다는 점도 우리 회사의 보안 수준이 협력사의 보안 수준을 넘을 수 없다는 사실을 보여 줍니다.
- 침해사고(Security Incident): 해킹 등으로 시스템이나 정보의 보안이 실제로 훼손된 사건을 말합니다.
- 취약점 탐지 자동화 도구(Vulnerability Scanner): 여러 시스템을 자동으로 훑어 알려진 약점을 찾아내는 도구로, 악용되면 공격 준비 시간을 크게 줄여 줍니다.
- 생성형 AI(Generative AI): 지시에 따라 글, 코드 등을 만들어 내는 AI로, 공격자가 공격 코드나 협박 문구 작성에 악용할 수 있습니다.
- 외부 공격 표면 관리(EASM): 인터넷에서 보이는 우리 조직의 자산을 공격자 시각으로 찾아 관리하는 활동입니다.
- 협력사 경유 사고(Third-party Breach): 우리 회사가 아니라 유지보수 업체, 예약 대행사 등 협력사가 뚫려 우리 정보가 함께 유출되는 사고입니다.
2. [금융 · 계정 보안] ‘엔지니어 노트북 한 대에서 시작된 Binance 약 63억 달러 탈취’
내용 요약
10월 말 Binance에서 사상 최대 규모로 평가되는 가상자산 탈취 사고가 발생했습니다. 블록체인 분석업체 TRM Labs는 약 63억 6천만 달러가 10개 블록체인에 걸쳐 Binance 지갑에서 빠져나갔으며, 대부분이 약 20분 안에 이뤄졌다고 추정했습니다. 이 수치는 아직 확정되지 않은 추정치입니다. Binance는 초기 조사 결과 DevOps 엔지니어의 노트북이 침해돼 서비스 컨테이너에 접근하고 승인되지 않은 출금 거래를 제출하는 데 쓰였을 가능성이 있다고 밝혔습니다. 지갑 개인키가 유출된 증거는 없다고 설명했습니다.
리처드 텅(Richard Teng) 공동 CEO는 BleepingComputer에 공격자가 엔지니어 한 명의 권한만 쓴 것이 아니며 추가 침입 지점이 발견됐다고 말했습니다. TRM Labs와 Chainalysis는 이번 탈취를 북한 연계 조직 TraderTraitor와 연결했지만, Binance가 이를 확인한 것은 아닙니다. Binance는 약 30억 달러를 온체인에서 동결했고 모든 손실을 보전하겠다고 밝혔으며, Binance.US는 영향을 받지 않았습니다.
기업 관점
개인키는 지켜졌지만 돈은 빠져나갔다는 점이 핵심입니다. 엔지니어의 단말이 출금을 일으킬 수 있는 운영 서비스까지 닿을 수 있다면, 키의 안전은 그 경로에 있는 가장 약한 PC 수준으로 떨어집니다. 20분은 대부분 기업의 승인 절차, 비상 연락, 이상거래 검토보다 짧은 시간입니다. 돈이든 재고든 제어 명령이든 가치를 움직이는 모든 조직은 “엔지니어 노트북 한 대로 누군가 알아차리기 전에 무엇까지 할 수 있는가”를 따져 봐야 합니다.
- DevOps 엔지니어(DevOps Engineer): 소프트웨어를 배포·운영하는 도구를 만들고 관리하는 엔지니어로, 업무 특성상 넓은 시스템 접근 권한을 갖는 경우가 많습니다.
- 서비스 컨테이너(Service Container): 출금 처리처럼 하나의 기능을 수행하도록 독립적으로 묶어 실행하는 소프트웨어 단위입니다.
- 개인키(Private Key): 가상자산 지갑의 소유를 증명하고 출금을 승인하는 비밀값입니다. 이를 직접 갖거나 쓸 수 있는 시스템을 장악하면 자산을 옮길 수 있습니다.
- 공격 주체 추정(Attribution): 공격 배후를 식별하는 작업으로, 분석기관의 추정은 법적·공식 판단이 아닙니다.
- 이동 한도(Velocity Limit): 짧은 시간에 움직일 수 있는 금액을 제한해, 빠른 공격을 자동으로 늦추는 규칙입니다.
- 모의훈련(Tabletop Exercise): 실제 시스템을 건드리지 않고 사고 시나리오를 따라가며 의사결정을 연습하는 훈련입니다.
3. [클라우드 · 공급망] ‘AI 개발 플랫폼의 “검은 10월”, 저장된 키가 남의 AI 요금이 됐다’
내용 요약
클라우드 플랫폼 Railway는 10월 20일 빌드 인프라에서 권한 상승 시도를 탐지했습니다. Railway의 예비 보고서에 따르면 공격자는 CI 자격 증명에 접근한 뒤 암호화된 환경변수를 조회하고 그 일부를 복호화했습니다. Railway는 영향 가능 범위를 전체 워크스페이스의 1.85% 이하로 보고 토큰을 무효화했으며, 빌드 환경을 단일 테넌트로 전환했습니다. 또 이번 사고가 AI 추론 서비스 제공업체를 노린 플랫폼 기업 연쇄 공격의 일부라고 보고 있습니다.
열흘 뒤인 10월 30일에는 Northflank가 클라우드 보안업체 Wiz의 경보를 받고 사고를 공개하며, 고객들에게 환경변수가 복호화됐다고 가정하고 모든 비밀값을 교체하라고 안내했습니다. 이후 고객들은 플랫폼에 저장해 둔 AI API 키가 무단으로 사용됐다고 신고했습니다. Wiz는 ‘검은 10월(Black October)’ 보고서에서 10월 한 달 Railway, Northflank, OpenCode, Warp, Lightning AI 등 AI 개발 플랫폼에서 최소 9건의 사고를 확인했으며, 동일 공격자 여부는 확인되지 않았다고 밝혔습니다. Wiz가 조사한 두 사례에서는 탈취된 기업 자격 증명으로 Amazon Bedrock API 호출이 약 250만 건, 사용 요금이 약 10만 달러 발생했습니다.
기업 관점
PaaS 도구는 이제 소프트웨어 공급망의 일부이며, 여기에 저장된 환경변수는 데이터베이스, 클라우드 계정, 결제 시스템, AI 서비스로 들어가는 열쇠인 경우가 많습니다. AI API 키는 되팔거나 피해자 비용으로 작업을 돌릴 수 있어 곧바로 돈이 되는 표적이 됐고, 이를 ‘LLM재킹(LLMjacking)’이라고 부릅니다. 플랫폼 한 곳이 뚫리면 피해는 애플리케이션 하나가 아니라 그 플랫폼에 자격 증명을 맡긴 모든 하위 서비스로 번지며, 경보보다 청구서가 먼저 도착할 수 있습니다.
- PaaS(Platform as a Service): 고객의 애플리케이션을 빌드·배포·실행해 주는 클라우드 서비스로, 고객은 서버를 직접 관리하지 않습니다.
- 환경변수(Environment Variable): 애플리케이션 실행 시 전달되는 설정값으로, 비밀번호, API 키, 접속 정보를 담는 데 흔히 쓰입니다.
- CI/CD: 코드를 자동으로 빌드·시험·배포하는 파이프라인입니다.
- 권한 상승(Privilege Escalation): 제한된 접근 권한을 관리자 권한처럼 더 높은 권한으로 끌어올리는 공격입니다.
- LLM재킹(LLMjacking): 탈취한 자격 증명으로 남의 비용으로 대규모 언어모델(LLM) 작업을 돌리거나, 그 접근권을 되파는 행위입니다.
- 비밀값 교체(Secret Rotation): 비밀번호와 키를 새 값으로 바꿔, 유출된 기존 값을 쓸 수 없게 만드는 조치입니다.
4. [OT 보안] ‘CVSS 10.0, 이미 악용 중인 Siemens SIMATIC IoT2050의 Node-RED 취약점’
내용 요약
Node-RED가 설치된 Industrial OS를 쓰는 Siemens SIMATIC IoT2050 Advanced 장비의 V4.3.4.1 이전 모든 버전에서 인증 누락 취약점 CVE-2026-58115가 확인됐습니다. CVSS v3.1과 v4.0 모두 최고점인 10.0입니다. Siemens(SSA-834709)와 CISA(ICSA-26-237-03)가 권고문을 냈으며, 해결 방법은 Industrial OS V4.3.4.1 이상으로 업데이트하는 것입니다.
1898 & Co.가 11월 4일 정리한 공개 보고에 따르면, 공격자들은 늦어도 10월 30일부터 대규모 스캔으로 인터넷에 노출된 장비를 찾아 이 취약점을 악용하고 있습니다. 보고된 수법 가운데 하나는 Node-RED의 inject 노드를 exec 노드에 연결해 리눅스 봇 파일을 메모리에 내려받아 실행하는 방식이며, 추가 악성코드와 웹셸도 관찰됐습니다. 특정 대상을 노린 공격이 아니라 기회주의적 공격으로 분류됩니다.
기업 관점
IoT2050 같은 산업용 엣지 게이트웨이는 IT와 OT가 만나는 지점에 있고, 양쪽 네트워크에 모두 걸쳐 있는 경우가 많습니다. 인증 없이 악용할 수 있고 이미 인터넷 규모로 스캔되고 있는 취약점은 노출된 장비 하나를 생산 시스템 바로 옆의 교두보로 만듭니다. 기회주의적 공격자는 피해자를 고르는 것이 아니라 ‘노출된 곳’을 고릅니다. 데이터 수집 과제로 게이트웨이를 설치하고 웹 화면을 열어 둔 공장은 이 장비를 OT 자산으로 관리하지 않고 있을 수도 있습니다.
- Node-RED: 장비와 데이터 흐름을 브라우저에서 블록처럼 연결하는 오픈소스 도구로, 산업용 게이트웨이에 널리 쓰입니다.
- 산업용 엣지 장비(Industrial Edge Device): 공장 네트워크 끝단에서 설비 데이터를 모아 IT나 클라우드로 넘기는 소형 컴퓨터입니다.
- 인증 누락(Missing Authentication): 로그인이 필요해야 할 기능을 접근만 가능하면 누구나 쓸 수 있는 결함입니다.
- 대규모 스캔(Mass Scanning): 인터넷의 넓은 범위를 자동으로 훑어 특정 약점을 가진 장비를 찾는 행위입니다.
- 웹셸(Web Shell): 서버에 심어 두고 웹을 통해 원격으로 명령을 실행하는 악성 스크립트입니다.
- 네트워크 분리(Network Segmentation): 네트워크를 구역으로 나누고 연결을 통제해, 한 구역의 침해가 쉽게 번지지 않게 하는 방법입니다.
5. [AI · OT] ‘AI가 OT 공격 계획을 짜기 시작했다, 아직 믿을 만하진 않지만’
내용 요약
OT 보안업체 Frenos는 10월 21일, 2025년 10월부터 2026년 9월까지 AI 모델 10개를 대상으로 실시한 16,980건의 시험 결과를 발표했습니다. 대상은 프런티어 모델 6개, 미국 오픈웨이트 모델 2개, 해외 오픈웨이트 모델 2개이며 모델명은 공개하지 않았습니다. 각 모델에는 배경 정보, 네트워크·자산 정보, 알려진 약점, 선택 가능한 공격 행동이 주어졌고, 선택이 요구된 결과와 맞는지로 평가됐습니다.
가장 뛰어난 프런티어 모델 3개는 첫 시도에서 약 90%의 확률로 실행 가능한 공격 계획을 만들었습니다. 다만 모든 반복 시험을 통과한 계획은 60%, 62.9%, 74.3%에 그쳐 일관성이 부족했습니다. 단일 행동 선택 정확도는 모델별로 6%에서 47%까지 차이가 났고, 가장 우수한 오픈웨이트 모델(미국 외)은 미국 프런티어 모델 3개보다 종합 점수가 높았습니다. Frenos는 사람이 계획을 보정하지 않았고 시험 환경이 단순했으며, 모델이 확보하지 않은 접근 권한을 가정하는 등 여전히 실수를 한다고 밝혔습니다.
기업 관점
산업 시스템 공격의 가장 큰 장벽은 공정, 프로토콜, 안전계통에 대한 전문 지식이었습니다. 이번 연구는 AI가 숙련된 공격자를 대신하지는 못해도 그 학습 곡선을 크게 줄일 수 있음을 시사합니다. 지금의 비일관성은 다행이지만, 숙련된 공격자는 모델의 허점을 찾아 수정을 요청할 수 있고 이번 연구는 그 경우를 시험하지 않았습니다. 방어자 입장에서 실질적인 의미는, 그럴듯한 OT 공격 계획을 만들 수 있는 사람의 수가 OT 보안 인력보다 빠르게 늘어날 가능성이 크다는 것입니다.
- 프런티어 모델(Frontier Model): 특정 시점에 가장 뛰어난 범용 AI 모델로, 주로 대형 AI 연구소가 개발합니다.
- 오픈웨이트 모델(Open-weight Model): 학습된 매개변수가 공개돼 누구나 내려받아 실행하고 수정할 수 있는 AI 모델입니다.
- 시험 환경(Test Harness): 모델에 과제를 주고 답을 채점하는 소프트웨어 구성으로, 더 정교한 환경에서는 모델 성능이 더 높게 나올 수 있습니다.
- 환각(Hallucination): AI가 틀린 내용을 사실처럼 말하거나 필요한 단계를 자신 있게 건너뛰는 현상입니다.
- 위협 모델(Threat Model): 누가 어떤 방식으로 시스템을 공격해 무엇을 얻을 수 있는지 정리한 틀로, 어떤 방어가 중요한지 판단하는 데 씁니다.
6. [물리보안] ‘이틀 밤, 조종자는 못 찾았다, 드론에 멈춘 Jersey 공항, 올해 공항 드론 사건 330건 넘어’
내용 요약
10월 30일과 31일 저녁, 영국 해협의 저지(Jersey) 공항 인근에서 드론 활동이 신고되면서 항공편 운항이 차질을 빚었습니다. 첫날에는 영국에서 오던 도착편 3편이 회항했고, 둘째 날에는 마데이라발 전세기가 파리 샤를드골 공항으로 회항했으며 다른 항공편도 장시간 지연되거나 취소됐습니다. 활주로는 오후 10시까지 폐쇄된 것으로 전해졌습니다. 경찰은 조종자를 찾지 못했고 실제로 무엇이 목격됐는지도 아직 분명하지 않습니다. 저지 행정수반은 이를 의도적이고 불법적인 드론 운용으로 규정했으며, 영국 당국과 탐지·대응 지원을 협의하고 있다고 밝혔습니다.
이 사태는 더 큰 흐름의 일부입니다. 뮌헨 공항의 보안운영 책임자는 10월 말 프랑크푸르트 행사에서 2026년 들어 공항 인근 드론 사건이 330건을 넘었다고 밝혔습니다. 10월 초에는 드론 경보로 뮌헨 공항이 일시 폐쇄돼 승객 1만 명 이상의 발이 묶였으며, 그는 더 강력하고 자율화된 드론 앞에서 전파(RF) 탐지 센서의 효과가 떨어지고 있다고 지적했습니다.
기업 관점
드론 사건은 울타리 하나 뚫리지 않아도 물리보안이 무너질 수 있음을 보여 줍니다. 값싼 장비 하나, 불확실한 목격, 안전을 우선해야 하는 운영 원칙만으로도 운항이 멈추고, 그 비용은 공격자가 아니라 항공사와 화물, 승객이 떠안습니다. 같은 논리는 데이터센터, 변전소, 공장에도 적용됩니다. 드론은 정찰을 하거나 ‘가동 중단’ 결정을 강요할 수 있습니다. 한 가지 센서에만 기대는 탐지 체계와 ‘전면 중단’ 외에 선택지가 없는 대응 계획은 불확실성을 계속 정전과 운영 중단으로 바꿀 것입니다.
- 드론 대응(C-UAS, Counter-UAS): 허가받지 않은 드론을 탐지·추적·식별하고, 법이 허용하는 범위에서 무력화하는 시스템과 절차입니다.
- RF 탐지 센서(RF Sensor): 드론과 조종기 사이의 무선 신호를 감지하는 장비로, 자율 비행하거나 특이한 통신을 쓰는 드론은 놓칠 수 있습니다.
- 회항(Diversion): 안전 등의 이유로 항공기가 원래 목적지가 아닌 다른 공항에 착륙하는 것입니다.
- 단계별 대응 기준(Response Ladder): 전부 아니면 전무식 결정 대신, 상황별 조건과 책임자가 정해진 단계적 조치 체계입니다.
- 핵심기반시설(Critical Infrastructure): 공항, 전력, 수도처럼 중단되면 사회와 경제에 큰 영향을 주는 시설과 시스템입니다.
Bi-Weekly Summary
이번 호 한 줄 정리: 공격은 기계의 속도로 움직이는데, 방어는 아직 회의의 속도로 움직이고 있습니다.
- 국내 금융권 해킹 피해가 37곳·약 47만 건으로 늘었고, 생성형 AI를 쓴 공갈단이 90여 개 기업을 털다 검거됐습니다.
- Binance의 약 63억 달러 피해는 엔지니어 노트북 한 대가 운영 환경의 출금까지 이어질 수 있음을 보여 줍니다.
- AI 개발 플랫폼 연쇄 침해로 저장된 환경변수가 AI API 키 도용과 예상치 못한 요금 청구로 이어졌습니다.
- Siemens SIMATIC IoT2050 Node-RED의 CVSS 10.0 취약점이 실제로 무차별 악용되고 있습니다.
- Frenos 연구는 AI가 OT 공격 계획을 상당 수준으로 만들 수 있지만 아직 사람의 보정이 필요함을 보여 줍니다.
- Jersey와 뮌헨의 드론 사태는 물리적 탐지 공백만으로도 공항이 멈출 수 있음을 보여 줍니다.
보안, 인프라, 리스크 의사결정을 맡고 계신 동료분께 공유해 주세요. 다음 호는 2주 뒤에 발행됩니다.
함께 읽을 자료
- 뉴스1 – 금융권 해킹 16→37곳, 47만건 개인정보 털렸다…자금 탈취 10억
- 헤럴드경제 – 기업 90곳 해킹·개인정보 820만건 빼돌린 공갈단 검거
- Malwarebytes – Binance hit by largest-ever crypto theft, with $6.3 billion stolen
- BleepingComputer – Northflank security breach leads to abuse of customers’ AI API keys
- 1898 & Co. – Missing authentication in Node-RED on Siemens SIMATIC IoT2050 exploited
- The Register – Frenos study on AI-assisted OT attack planning
- Dronewatch Europe – Alleged drone sightings cause two nights of disruption at Jersey Airport
- CargoForwarder Global – Drones pose a growing threat to civil aviation

OT A to Z


